17 октября индийский удостоверяющий центр eMudhra, выпускающий цифровые сертификаты, оказался в центре скандала: восемь его приватных криптографических ключей оказались до смешного слабыми.
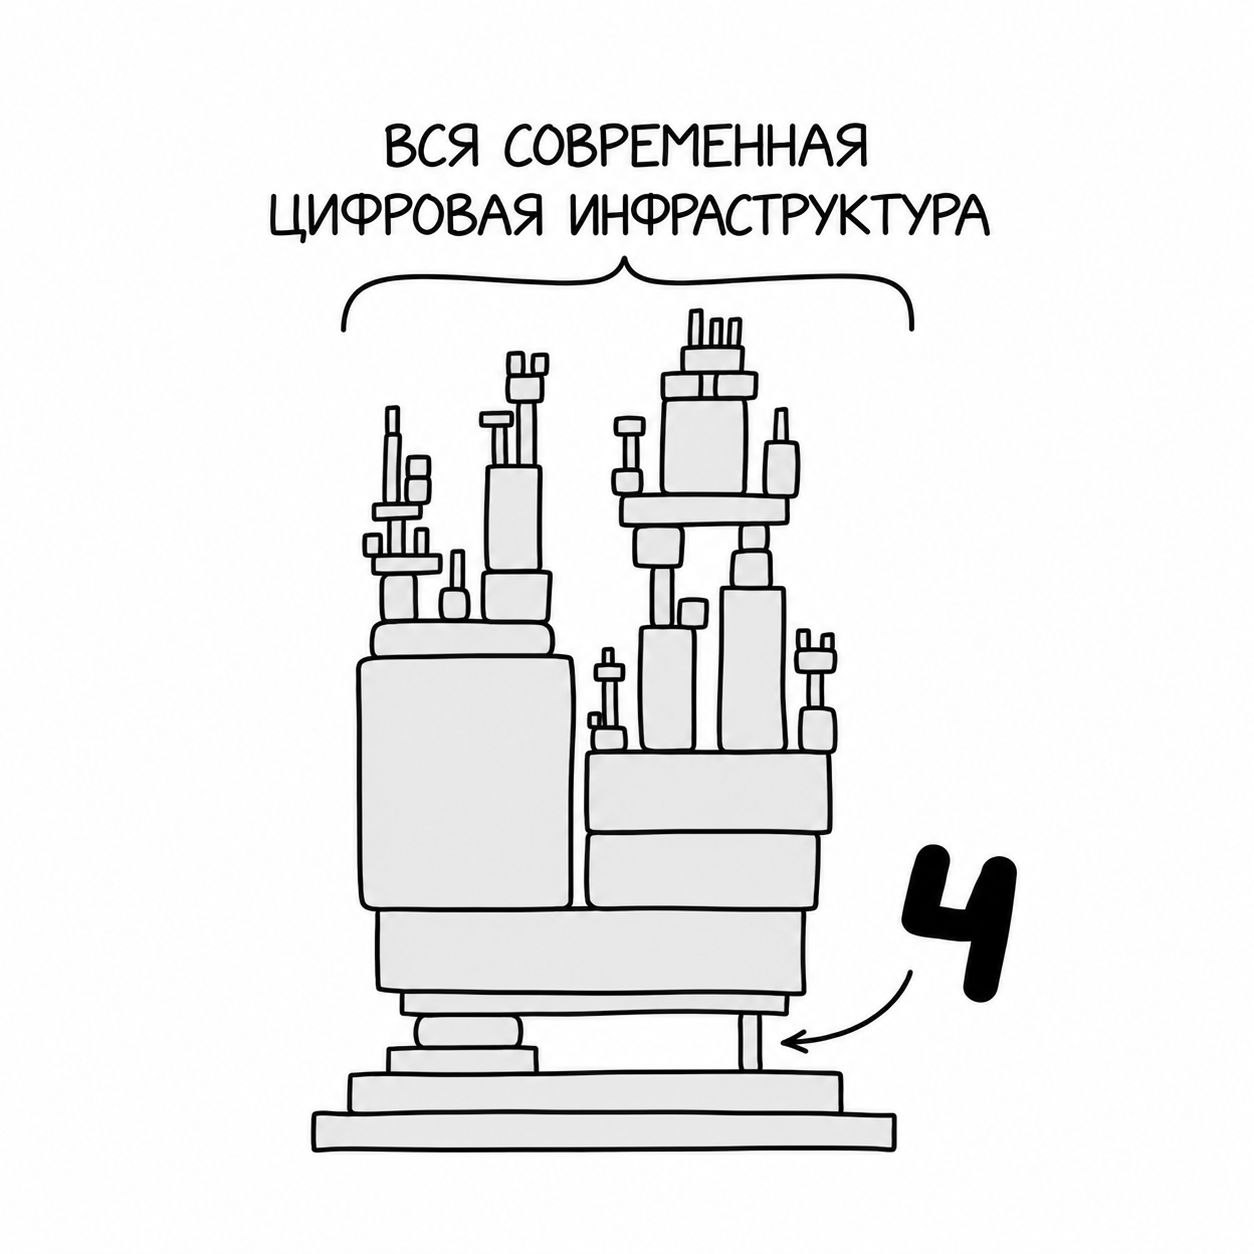
Один из них — значение «4». Не пароль из одной цифры. Именно приватный ключ, которым подписывают сертификаты.
Остальные семь: 56, 66, 115, 155, 156, 230, 237.
Обычно такой ключ выбирают случайным образом из 2³⁸⁴ вариантов — угадать практически невозможно. Но эти ключи оказались настолько маленькими, что их восстановили по открытым сертификатам меньше чем за секунду.
С такими ключами можно было выпускать поддельные HTTPS-сертификаты, которым продолжали бы доверять браузеры и системы.
По словам компании, причина — ошибка в скрипте на церемонии генерации ключей ещё в апреле 2025 года: скрипт создал вторую, слабую пару ключей, и из-за похожих названий сотрудники перепутали их с правильными.
Полтора года никто этого не замечал.
А нашёл всё исследователь Скотт Хелм — и, по его собственным словам, восстановил приватные ключи буквально простым промптом в ИИ-агенте.
Google, Mozilla, Apple и Microsoft пришлось блокировать скомпрометированные сертификаты. Подтверждённых атак пока нет.
Криптографию никто не взламывал. Просто полтора года никто не замечал, что секретный ключ — это четвёрка. А потом хватило одного промпта, чтобы это вскрылось.
Чё за хотдог, что это значит? "фастфуд-контент"?
Мне история понравилась, и в ру-сегменте про неё мало пишут, по крайней мере в моём пузыре, поэтому решил я написать🙃